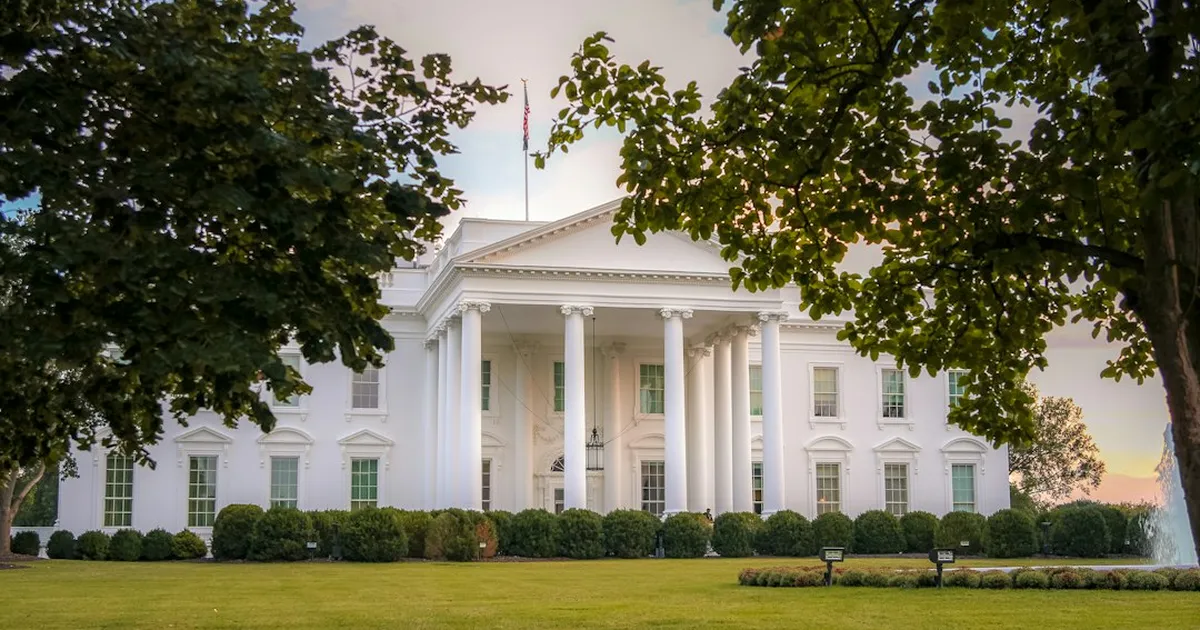
US-Cyberdirektor Cairncross verlässt Amt
Quellen (7)
- White House national cyber director leaving his post - CBS Newscbsnews.com
- Nach Störungen an Flughäfen, bei Outlook und US-Geheimdiensten: Trumps Cyberbeauftragter muss seinen Posten räumentagesspiegel.de
- bgt-111826democrats-homeland.house.gov
- USA: Cyberdirektor Sean Cairncross verlässt nach IT-Ausfällen das Weiße Haus - DER SPIEGELspiegel.de
- USA: Trumps Cyberbeauftragter verlässt Posten nach Technik-Pannen - WELTwelt.de
- Subject:homeland.house.gov
- GAO-26-109197, Accessible Version, Cybersecurity Regulations: Industry Panelists Identify Duplication and Conflicts and Ways to Address Themgao.gov
Laut Quellen von CBS News leitete Stabschef Stephen Miller umgehend eine Suche nach einem Nachfolger ein. Cairncross selbst erklärte, die Rolle sei die Ehre seines Lebens gewesen und er verlasse sie stolz auf die Arbeit zur Stärkung der amerikanischen Cybersicherheit.
Eine Woche voller Ausfälle
Der Wechsel fällt in eine Woche, in der es in den USA laut CBS News zu einer Reihe technischer Ausfälle kam, die Microsoftdienste, Flugverkehrskontrollsysteme, Banken und das interne Netzwerk der NSA betrafen. Bei einer Anhörung sagte Bennie G. Thompson, es habe in der vergangenen Woche einen größeren Ausfall bei Microsoft, einen FAA-Ausfall mit landesweitem Startstopp und Ausfälle bei großen Banken gegeben. Heimatschutzminister Markwayne Mullin sagte Abgeordneten, die untersuchenden Behörden hätten nichts gesehen, was auf einen Zusammenhang der Ausfälle hindeute und er sei zu 98 Prozent sicher, dass keine böswillige ausländische Aktivität dahinterstecke, zugleich habe er eingeräumt, noch nie so viele Ausfälle in kurzer Zeit gesehen zu haben. Thompson warf Mullin vor, im Fernsehen Aussagen und Vermutungen auf Gespräche mit Personen gestützt zu haben, die er nicht nennen wolle, statt auf Belege oder formelle Überprüfungen.
Wer hinter dem Wechsel stecken könnte
Quellen sagten CBS News, Stabschef Stephen Miller, der Anfang des Monats die Nachfolge von Susie Wiles antrat, habe Cairncross schon lange aus dem Amt entfernen wollen und dessen Fachkenntnisse für unzureichend gehalten. Ein Bericht des Portals Axios, der sich auf zwei ungenannte Quellen stützt, beschreibt die Trennung dagegen als einvernehmlich: Cairncross habe keine weiteren zwei Jahre im Amt bleiben wollen und trete zurück, um dem Weißen Haus genügend Zeit zu geben, einen Nachfolger noch vor der Kontrollübernahme der Demokraten über den Kongress im Januar bestätigen zu lassen. Laut dem SPIEGEL ist der Wechsel zudem der jüngste Abgang in Trumps Regierung nach den Verlusten der Republikaner bei den Zwischenwahlen in diesem Monat.
Bedrohungslage laut Heimatschutzministerium
Seit Beginn des Konflikts mit dem Iran in diesem Jahr hätten iranische staatliche Akteure und proiranische Cyberkriminelle US-Infrastruktur ins Visier genommen, seit Februar verstärkt in Verkehr, Gesundheitswesen, Wasser, Energie und Finanzdienstleistungen. Die Cybersecurity and Infrastructure Agency habe sich an Trumps Cyberstrategie ausgerichtet und verlagere den Schwerpunkt von passiver Verteidigung zu proaktivem Eindämmen schädlichen Zugriffs, unter anderem über die in diesem Jahr gestartete Initiative CI Fortify.
Zersplitterte Vorschriften als Dauerproblem
Ein Bericht des Rechnungshofs GAO vom 2. Oktober 2026 zeigt, wie zersplittert die Cybersicherheitsregeln für private Betreiber kritischer Infrastruktur sind: Im Juli 2026 zählte die Behörde 117 Vorschriften von 37 Bundesbehörden für private Einrichtungen in neun Sektoren, von denen die meisten entweder dieselbe Art von Meldepflicht für einen Sektor oder dieselbe Meldepflicht wie mindestens eine andere Vorschrift enthielten. Branchenvertreter aus Energie, Finanzdienstleistungen sowie Gesundheitswesen identifizierten bei einer Podiumsdiskussion im Juli 2026 acht, sechs beziehungsweise vier Vorschriften, die sie als doppelt oder widersprüchlich ansahen, zwei davon nannten alle drei Sektoren. Die meisten der sechs befragten Teilnehmer sahen laut GAO zwar Fortschritte bei der Harmonisierung, mehrere hielten den Abbau von Doppelungen und Konflikten aber für begrenzt.
Kommentare